

Կասպերսկի. Հայաստանցի օգտատերերը զգալիորեն քիչ են բախվում տեղային սպառնալիքների
«Կասպերսկի» ընկերության Հայաստանի ներկայացուցչություն։ Հայաստանում օգտատերերի 33,5%-ը ենթարկվել է տեղային սպառնալիքներով վարակման փորձերի, Վրաստանում դրանք գրանցվել են օգտատերերի 26,6% սարքերի վրա, իսկ Ադրբեջանում՝ 39,2%-ի վրա։
Հայաստանի օգտատերերի համակարգիչների 41%-ը 2019-ի հունվար-ապրիլին բախվել է տեղային սպառնալիքներով վարակելու փորձերի այն դեպքում, երբ Վրաստանում այդ ցուցանիշը կազմել է 33%, իսկ Ադրբեջանում՝ 47%։ Այդ մասին են վկայում «Կասպերսկի» ընկերության տվյալները։
2019-ի երկրորդ եռամսյակում աշխարհում Malware դասի գոնե մեկ վնասաբեր ծրագիր հայտնաբերվել է միջին հաշվով 22,35% սարքերում, իսկ առաջին եռամսյակում՝ 36,8%-ում։
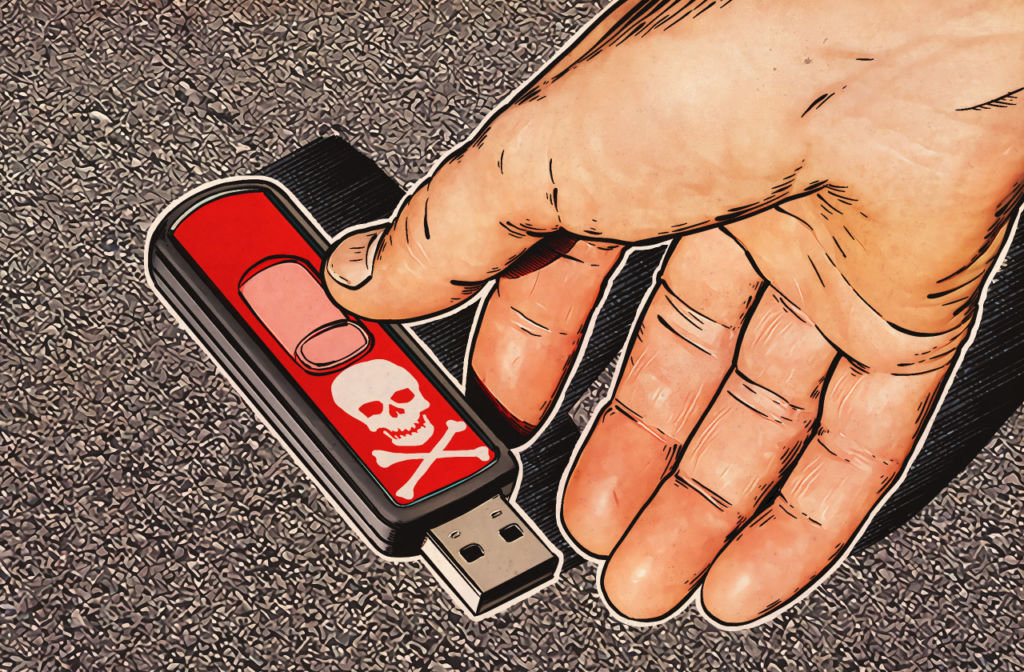
Փորձագետները նշում են, որ տեղային սպառնալիքները մեծ վնաս կարող են պատճառել հատկապես կորպորատիվ օգտատերերին։ Նրանց համար առավել մեծ վտանգ են ներկայացնում տեղեկատվության հանովի կրիչները (USB-ֆլեշները, ֆոտոխցիկների և հեռախոսների հիշողության քարտերը, արտաքին կոշտ սկավառակները)։ Չարագործները դրանց մեջ գրանցում են վնասաբեր ծրագրեր և թողնում ընկերությունների կամ դրանց հարակից տարածքներում։ «Գտած» հանովի կրիչը վերցնելով, անփույթ աշխատակիցները դրանք միացնում են աշխատավայրի իրենց համակարգիչներին և վարակում դրանք, իսկ այնուհետև վնասաբեր օբյեկտները կարող են տարածվել ընկերության ամբողջ ցանցով՝ դառնալով լրտեսության, ֆինանսական միջոցների և արժեքավոր տեղեկատվության գողության պատճառ։ Այդ իսկ պատճառով ընկերությունների տեղեկատվական անվտանգության մասնագետները պետք է ամբողջ պատասխանատվությամբ վերաբերվեն սարքերի ֆիզիկական անվտանգությանը և պատշաճ վերահսկողություն սահմանեն միացվող սարքերի նկատմամբ։ Այդ անելու համար նրանց կօգնեն ցանցին միացման հսկողության համակարգ և սարքերի հսկողության գործառույթ ունեցող պաշտպանական լուծումները, որոնք կան բիզնեսի համար հակավիրուսային ծրագրերում։